Início
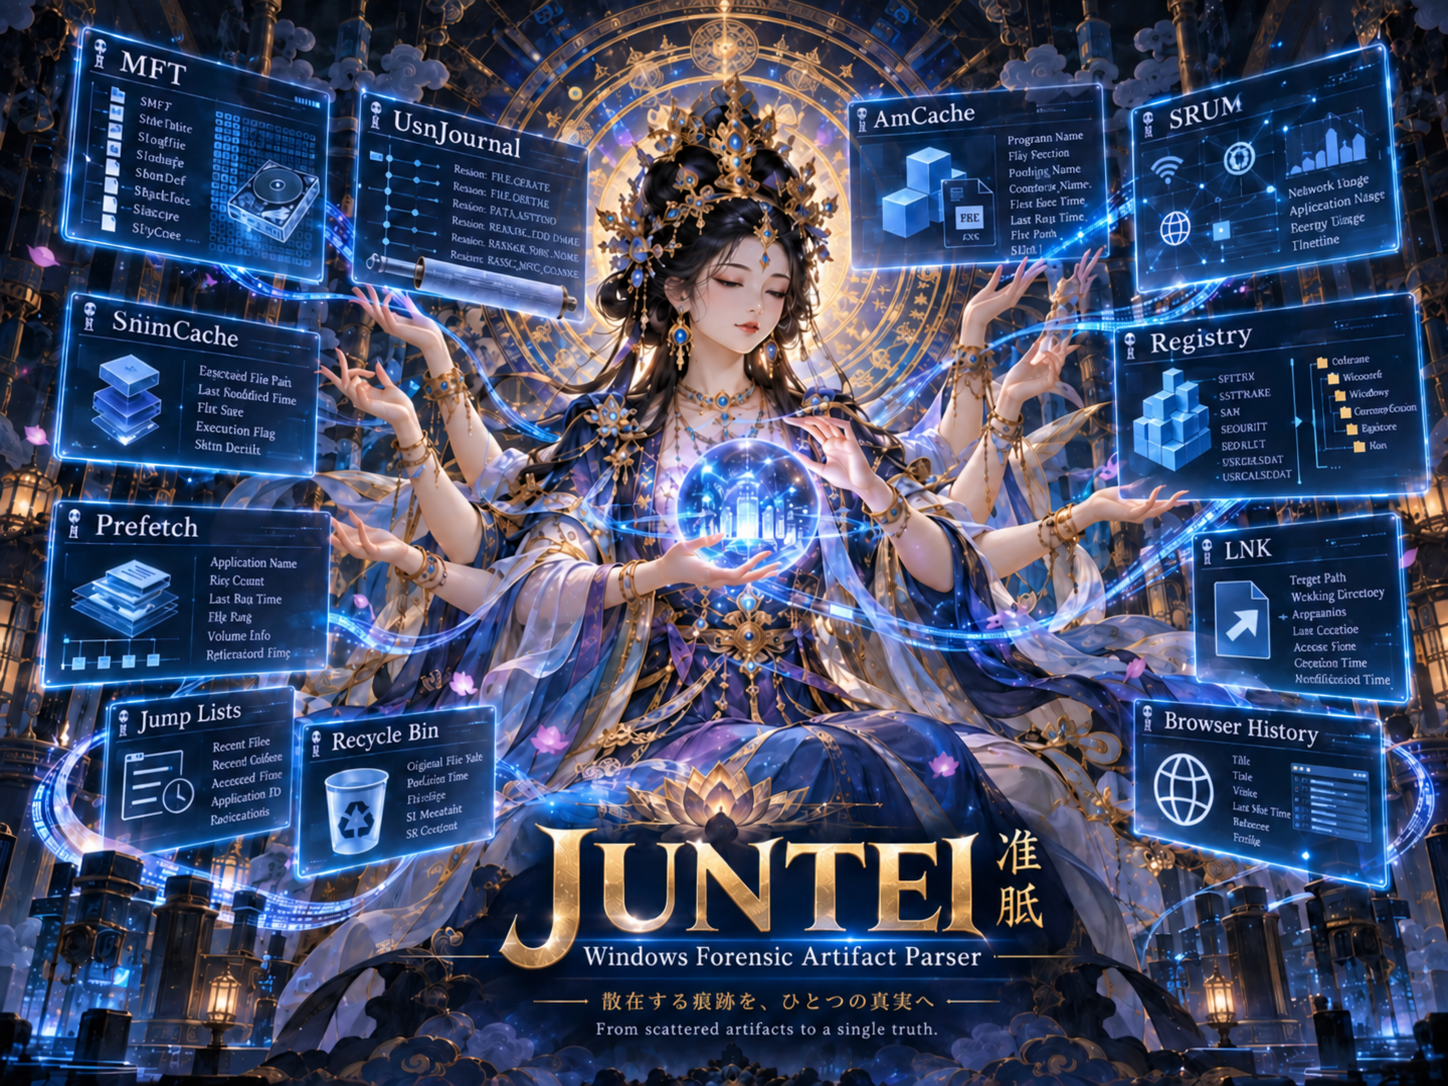
Juntei é o analisador multiplataforma da Yamato Security para artefatos forenses do Windows que não são logs de eventos. Ele transforma as evidências coletadas em registros CSV, JSON e JSONL consistentes, preservando o contexto de que o investigador precisa para evitar conclusões falsas.
Do artefato bruto a uma conclusão defensável
O Juntei pode dizer o que um artefato registra; este site explica o que esse registro prova e o que não prova. Comece por uma página de artefato, mesmo que você nunca tenha feito DFIR no Windows antes. Cada guia aborda a finalidade, a localização em disco, as ressalvas de retenção e coleta, o comando de análise, os campos de saída, a interpretação, as correlações e leituras complementares.
-
Histórico do sistema de arquivos
Use o
$MFTe o Diário USN para reconstruir a existência de arquivos, nomes, movimentações, exclusões, alterações de metadados e fluxos de dados alternativos. -
Evidências de programas
O Prefetch pode sustentar fortemente a execução. O Amcache e o ShimCache acrescentam inventário, caminho, hash, compatibilidade e contexto histórico — mas exigem interpretação cuidadosa.
-
Atividade do usuário
Arquivos LNK, Jump Lists, RecentDocs e SRUM revelam itens abertos, atividade de aplicativos, locais removíveis ou de rede, uso de recursos e contexto histórico do usuário.
-
Evidências de segurança
A quarentena do Defender pode preservar rótulos de ameaças, caminhos originais, origens de download, hashes, proprietários e até recuperar com segurança os bytes em quarentena para análise isolada.
-
Estado do Registro
Leia dados do Registro alocados e recuperáveis, reproduza logs de transação e inspecione serviços, tarefas agendadas, contas locais e o estado de documentos recentes.
-
Correlacione, não adivinhe
Nenhum artefato isolado conta a história inteira. Os guias mostram como combinar fontes independentes em uma linha do tempo sustentada por evidências.
A saída forense é evidência, não veredito
Um caminho que parece suspeito é uma pista. Um horário pode descrever os metadados de um arquivo, e não a execução. A ausência de um registro não prova que uma ação não aconteceu. Preserve as evidências de origem, registre as versões das ferramentas e os comandos, e corrobore as conclusões importantes.